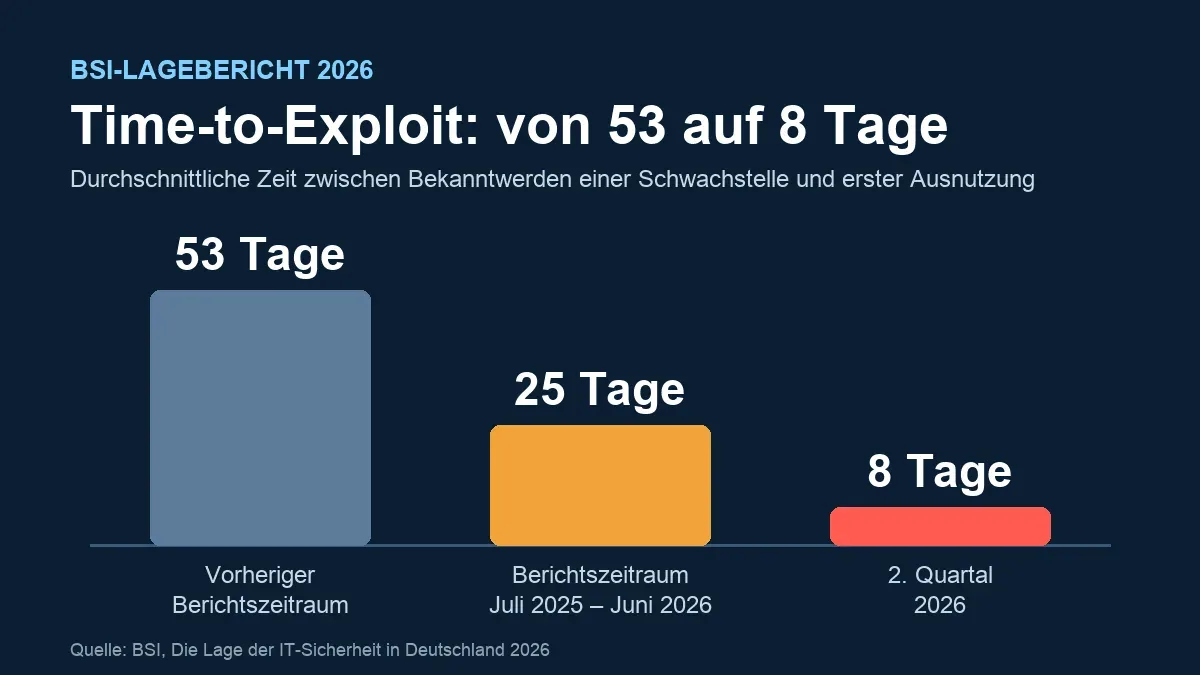
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) hat am 19. November 2026 seinen Jahresbericht vorgestellt. Die Kernaussage: Die IT-Sicherheitslage in Deutschland ist „angespannt bis kritisch“, im Vorjahr galt sie noch als „angespannt“. Für kleine und mittlere Unternehmen (KMU) ist vor allem eine Zahl wichtig: Zwischen dem Bekanntwerden einer Sicherheitslücke und dem ersten Angriff darauf lagen im zweiten Quartal 2026 im Schnitt nur noch 8 Tage. Wer Updates einmal im Monat oder „wenn Zeit ist“ einspielt, ist damit zu langsam.
In diesem Beitrag liest du, was im BSI-Lagebericht 2026 steht, warum das BSI gerade KMU als besonders gefährdet einstuft und welche sieben Punkte du jetzt in deinem Unternehmen prüfen solltest.
BSI-Lagebericht 2026: die wichtigsten Zahlen
Der Bericht „Die Lage der IT-Sicherheit in Deutschland 2026“ betrachtet den Zeitraum von Juli 2025 bis Juni 2026. Das BSI nennt unter anderem diese Werte:
| Kennzahl | Wert laut BSI |
|---|---|
| Gesamtlage | angespannt bis kritisch (Vorjahr: angespannt) |
| BSI Cyber Index (erstmals veröffentlicht, 2024 = 100) | durchschnittlich 170 Punkte, plus 50 Prozent |
| Neue Schwachstellen | 160 pro Tag, plus 35 Prozent |
| Time-to-Exploit | 53 Tage im vorherigen Berichtszeitraum, 25 Tage im aktuellen, 8 Tage im 2. Quartal 2026 |
| Exploitation-Angriffe (Ausnutzung von Schwachstellen) | plus 48 Prozent |
| Schwachstellenscans | plus 57 Prozent |
| Durchschnittliche Lösegeldzahlung je Fall | 1,9 Millionen US-Dollar zum Ende des Berichtszeitraums |
Als Auslöser für die neue Bewertung nennt das BSI neben der geopolitischen Lage vor allem die Entwicklung bei Künstlicher Intelligenz. KI-Agenten finden laut Bericht Schwachstellen und entwickeln zeitgleich den passenden Schadcode. Gleichzeitig gehen per E-Mail verbreitete neue Schadprogramm-Varianten zurück (minus 20 Prozent). Angreifer verlegen sich also zunehmend auf Systeme, die direkt aus dem Internet erreichbar sind.
Was „Time-to-Exploit: 8 Tage“ für dein Unternehmen bedeutet
Die Time-to-Exploit beschreibt die Zeit zwischen dem Bekanntwerden einer Schwachstelle und ihrer ersten bekannten Ausnutzung. Dass dieser Wert von 53 auf 8 Tage gefallen ist, verändert die Anforderungen an den IT-Betrieb grundlegend. Das BSI schreibt außerdem, dass Angreifer Schwachstellen heute oft schon kennen, bevor sie öffentlich werden oder ein Patch verfügbar ist.
Wie schnell es gehen kann, zeigt der Bericht am Beispiel der Schwachstelle React2Shell: Die Angriffswellen begannen nur wenige Stunden, nachdem am 4. Dezember 2025 ein Machbarkeitsnachweis veröffentlicht worden war.
Unsere Einschätzung dazu: Ein Update-Rhythmus, der sich am monatlichen Patchday orientiert und dann noch zwei Wochen Testzeit einplant, passt für Systeme mit Internetkontakt nicht mehr. Firewall, VPN-Zugang, Mailserver, Webserver und Fernwartung brauchen einen eigenen, schnelleren Prozess. Dazu gehört auch, dass jemand Herstellerwarnungen überhaupt mitbekommt, auch im Urlaub und zwischen den Feiertagen.
Warum das BSI KMU als besonders gefährdet einstuft
Der Satz aus der Pressemitteilung lautet: „Angegriffen wird, wer ein leichtes Ziel ist.“ Cyberkriminelle gehen laut BSI opportunistisch vor. Sie wählen ihre Ziele nicht nach Branche aus, sondern danach, wie stark ein Unternehmen im Internet exponiert ist und wie gut es Angriffe erkennen und abwehren kann. Das BSI beobachtet einen fortlaufenden Trend zu Angriffen auf kleine und mittlere Unternehmen.
Drei Befunde aus dem Kapitel zur Resilienz von KMU:
- Selbsteinschätzung und Realität klaffen auseinander: 90 Prozent der Unternehmen in Deutschland schätzen ihre Cybersicherheit als „eher gut“ oder „sehr gut“ ein. Das BSI verweist dafür auf eine Erhebung des TÜV-Verbands und spricht von einer systematischen Überschätzung durch die Geschäftsleitungen.
- Grundlagen fehlen: Im CyberRisikoCheck erfüllten kleine und Kleinstunternehmen im Schnitt nur knapp 55 Prozent der 27 geprüften Anforderungen. 41 Prozent erfüllten weniger als die Hälfte. Das BSI betont, dass es sich dabei um Minimalanforderungen handelt.
- Veraltete Systeme bleiben am Netz: Ende Oktober 2025 liefen laut BSI noch 92 Prozent der rund 33.000 bekannten Exchange-Server mit offen aus dem Internet erreichbarem Outlook Web Access auf veralteten Versionen.
Hinzu kommt der Druck über die Lieferkette. Das BSI erwartet, dass ein nicht unerheblicher Teil der KMU künftig von seinen Kunden zu mehr Cybersicherheit verpflichtet wird, weil diese Kunden unter die NIS-2-Regeln fallen und ihre Lieferkette absichern müssen.
Checkliste: 7 Punkte, die du jetzt prüfen solltest
Die folgenden Punkte sind unsere Empfehlungen. Sie leiten sich aus den Befunden des Lageberichts ab und lassen sich in den meisten Betrieben ohne großes Projekt angehen.
- Liste aller Systeme mit Internetkontakt: Was ist von außen erreichbar? Firewall, VPN, Mailserver, Webserver, Fernwartung, Kameras, Telefonanlage, NAS. Was nicht auf der Liste steht, wird auch nicht gepatcht.
- Fernzugriffe absichern: RDP und VNC gehören laut BSI zu den fünf am häufigsten angegriffenen Protokollen. Fernwartung sollte nicht offen im Internet stehen, sondern nur über VPN mit zweitem Faktor erreichbar sein.
- Patch-Prozess mit Fristen: Lege fest, wer Sicherheitswarnungen liest und bis wann kritische Updates eingespielt sind. Für Systeme mit Internetkontakt sollten das Tage sein, nicht Wochen. Mehr dazu im Glossar unter Patchmanagement.
- Systeme ohne Support ablösen: Produkte, für die der Hersteller keine Sicherheitsupdates mehr liefert, lassen sich nicht mehr sicher betreiben. Prüfe Server, Firewalls und Arbeitsplätze auf das Support-Ende.
- Anmeldung mit zweitem Faktor: Das BSI beschreibt automatisierte Passwort-Angriffe auf erreichbare Dienste und erwartet, dass KI sie weiter beschleunigt. Mehrstufige Anmeldung für E-Mail, VPN und Administratorkonten ist Pflichtprogramm. Was sich bei Microsoft 365 gerade ändert, steht in unserem Beitrag SMS-Code adé: MFA in Microsoft 365 jetzt umstellen.
- Backup, das sich wiederherstellen lässt: Laut BSI waren zuletzt nur noch 19 Prozent der von Ransomware Betroffenen zur Zahlung bereit. Wer vorgesorgt hat und über aktivierbare Backups verfügt, muss sich dem Erpressungsdruck nicht beugen. Entscheidend ist der Test: Wann habt ihr zuletzt eine Wiederherstellung geprobt?
- Notfallplan und Netztrennung: Wer ruft wen an, wenn nichts mehr geht? Und wie weit kommt ein Angreifer, der einen Rechner übernommen hat? Hintergründe findest du in unseren Beiträgen Was tun bei einem IT-Sicherheitsvorfall? und Netzwerksegmentierung von A bis Z.
CyberRisikoCheck: der Einstieg, den das BSI empfiehlt
Unternehmen, die ihr Sicherheitsniveau bisher nach Gefühl beurteilt haben, rät das BSI dringend, wenigstens einen CyberRisikoCheck durchzuführen. Das ist eine IT-Sicherheitsberatung für kleine und Kleinstunternehmen, die vom BSI geschulte IT-Dienstleister anbieten. Geprüft werden 27 Anforderungen, die laut BSI die exponiertesten Angriffsflächen schützen und die IT im Ernstfall rettbar machen sollen. Auf dem Ergebnis lässt sich bei Bedarf weiter aufbauen. Informationen dazu stellt das BSI auf seiner Seite zum CyberRisikoCheck bereit.
Häufige Fragen zum BSI-Lagebericht 2026
Was bedeutet „angespannt bis kritisch“?
So bewertet das BSI die Gesamtlage der IT-Sicherheit in Deutschland im Zeitraum Juli 2025 bis Juni 2026. Im vorherigen Bericht lautete die Bewertung „angespannt“. Das BSI begründet die Verschärfung mit der Entwicklung bei KI und mit der starken Zunahme von Angriffen, die Schwachstellen ausnutzen.
Was ist der BSI Cyber Index?
Der BSI Cyber Index (BSI CX) fasst Angriffsflächen, Gefährdungslage und Schadwirkungen in einer Kennzahl zusammen. Das BSI hat ihn mit dem Lagebericht 2026 erstmals vorgelegt. Basis ist das Jahr 2024 mit 100 Punkten, im aktuellen Berichtszeitraum lag der Index im Schnitt bei 170 Punkten.
Sind kleine Unternehmen wirklich ein Ziel?
Ja. Laut BSI richten sich finanziell motivierte Angriffe in der Regel nicht gezielt gegen bestimmte Branchen. Ausschlaggebend ist, wie leicht ein Unternehmen anzugreifen ist. Automatisierte Scans unterscheiden nicht zwischen Konzern und Handwerksbetrieb.
Wo finde ich den vollständigen Bericht?
Das BSI veröffentlicht den Bericht als Website unter bsi-lagebericht.de. Dort gibt es auch eine Zusammenfassung als PDF.
Fazit: Tempo ist die neue Messgröße
Der BSI-Lagebericht 2026 beschreibt keine neue Art von Angriff, sondern ein neues Tempo. Schwachstellen werden schneller gefunden und schneller ausgenutzt, und getroffen wird, wer es Angreifern leicht macht. Die gute Nachricht steht auch im Bericht: Niemand ist dem schutzlos ausgeliefert. Wer seine Systeme kennt, zügig patcht, Zugänge absichert und ein funktionierendes Backup hat, gehört nicht mehr zu den leichten Zielen.
Du möchtest wissen, wo dein Unternehmen steht? Wir gehen die sieben Punkte gemeinsam mit dir durch und übernehmen auf Wunsch Updates, Überwachung und Backup dauerhaft für dich, im Rahmen unserer Security-Leistungen oder als Managed Service. Schreib uns über das Kontaktformular.
Quellen
- BSI, Pressemitteilung vom 19.11.2026: BSI-Jahreslagebericht: Cybersicherheitslage in Deutschland ist angespannt bis kritisch
- BSI: Die Lage der IT-Sicherheit in Deutschland 2026 (Online-Lagebericht), insbesondere die Kapitel Zusammenfassung, Lagebewertung und BSI Cyber Index, Resilienz kleiner und mittlerer Unternehmen, Exploitation-Angriffe und Lösegelder
- Bundesministerium des Innern, Pressemitteilung vom 19.11.2026: BSI: Cybersicherheitslage in Deutschland ist angespannt bis kritisch